Mac के लिए ऐप फ़ायरवॉल
अपडेट किया गया: · लेखक Anton Shakirov
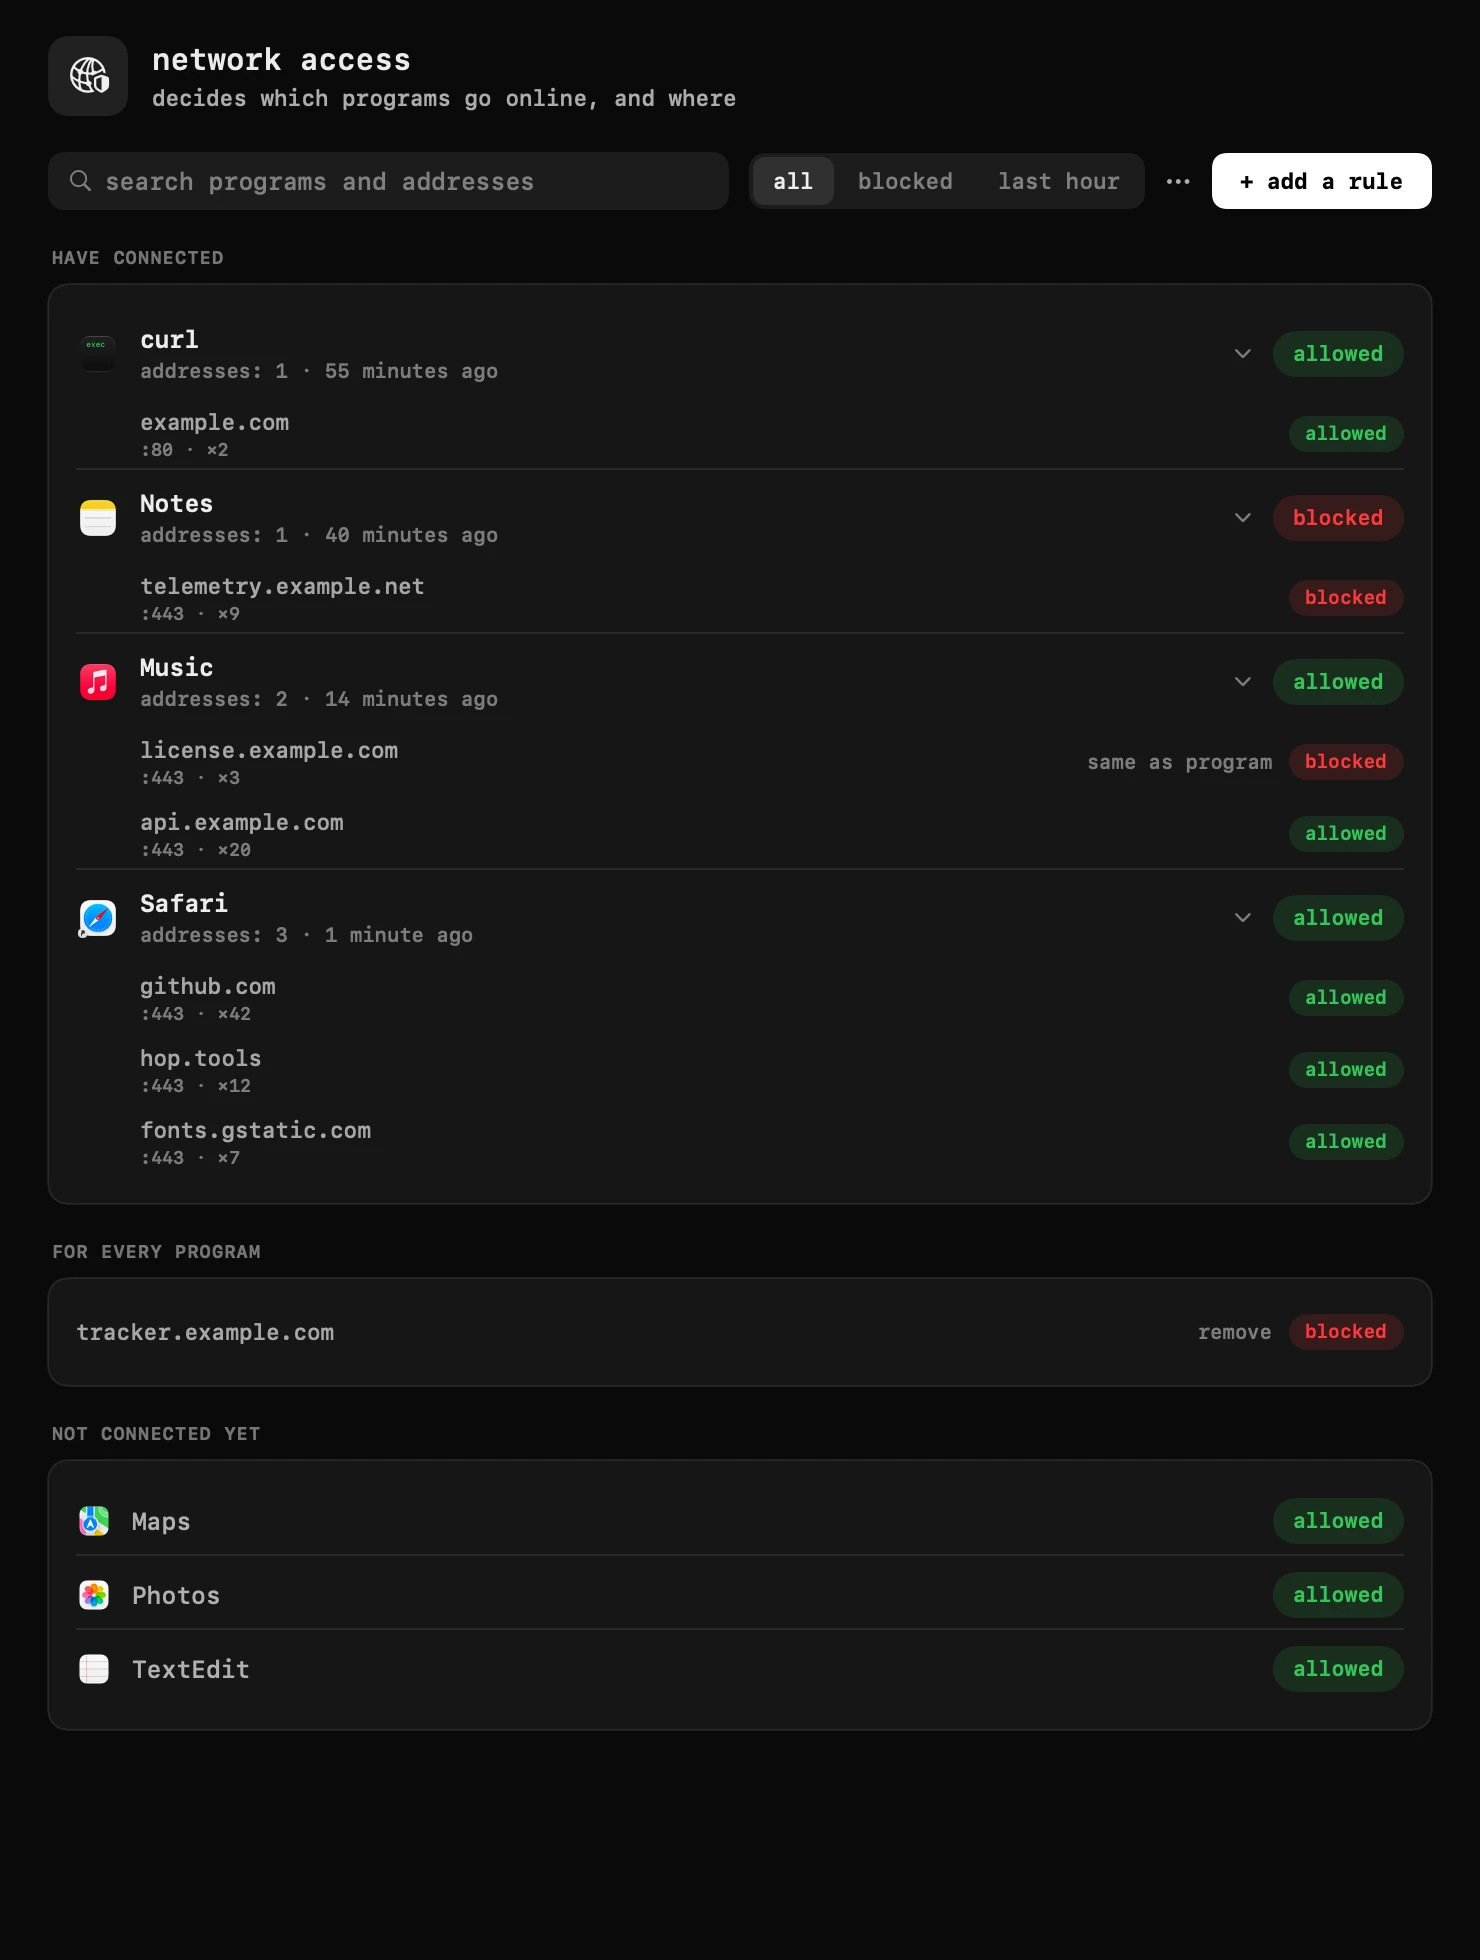
hop हर उस प्रोग्राम को दिखाता है जो इंटरनेट पर जाता है, उन पतों के साथ जिन तक वह पहुँचा, फिर आपको उनमें से किसी को भी बंद करने देता है – पूरा प्रोग्राम, या उसका एक पता। यह macOS के दिए नेटवर्क फ़िल्टर पर चलता है, ठीक इसी काम के लिए, वैसा ही जैसा LuLu और Little Snitch इस्तेमाल करते हैं, और कुछ भी डिक्रिप्ट नहीं करता।
| what it is | app firewall inside hop, a menu bar app for macOS |
|---|---|
| price | free — no trial, no pro tier, no account |
| licence | MIT, source on GitHub |
| requires | macOS 14 or later, Apple silicon or Intel |
| works offline | yes |
| data sent anywhere | none |
प्रोग्राम-दर-प्रोग्राम फ़ायरवॉल किसे चाहिए
आम वजह यह नोटिस करना है कि कोई प्रोग्राम ज़रूरत से ज़्यादा इंटरनेट से बात कर रहा है: एक टूल जो हर बार खुलने पर लाइसेंस सर्वर को कॉल करता है, बैकग्राउंड में चलने वाला एक सहायक जो कुछ ऐसा सिंक कर रहा है जो किसी ने नहीं माँगा, एक गेम जो ऐसे पतों तक पहुँचता है जिनका खेलने से कोई लेना-देना नहीं। macOS खुद यह नहीं बताता कि अभी कौन-से प्रोग्राम कनेक्ट हैं, या कहाँ – एक्टिविटी मॉनिटर का नेटवर्क टैब भेजे गए बाइट्स दिखाता है, पते नहीं।
दूसरी वजह पहले से नियम तय करना चाहना है: किसी ऐसे प्रोग्राम के लिए सर्वर रोकना जिस पर आपको पूरा भरोसा नहीं, या इंस्टॉल किए गए पर इस्तेमाल न होने वाले प्रोग्राम को पूरी तरह नेटवर्क से काट देना – राउटर, dns, या ऐसे vpn को छुए बिना जो सब कुछ एक साथ प्रभावित करे।
यह क्या दिखाता है, और एक क्लिक क्या करता है
जो भी प्रोग्राम कभी कनेक्ट हुआ हो वह उन पतों के साथ सूची में दिखता है जिन तक वह पहुँचा। प्रोग्राम के लेबल पर एक क्लिक उसे पूरी तरह नेटवर्क से काट देता है; उसे खोलिए, और एक पता अकेले भी रोका जा सकता है – जैसे सिर्फ़ लाइसेंस जाँच, जबकि बाकी ट्रैफ़िक चलता रहे। पते का नियम हमेशा प्रोग्राम के नियम से ऊपर होता है, इसलिए एक अपवाद के लिए पूरा स्विच वापस चालू करने की ज़रूरत नहीं।
नियम के लिए ज़रूरी नहीं कि प्रोग्राम पहले कनेक्ट हो चुका हो। हर इंस्टॉल किया गया ऐप सूची में दिखता है, चाहे वह इंटरनेट पर गया हो या नहीं, इसलिए प्रोग्राम को उसके कोशिश करने का मौक़ा मिलने से पहले ही रोका जा सकता है।
- एक क्लिक में पूरा प्रोग्राम, या उसका सिर्फ़ एक पता रोकिए
- प्रोग्राम के कभी कनेक्ट होने से पहले ही नियम तय कीजिए — सूची या एप्लिकेशन फ़ोल्डर से चुनकर
- फ़ाइल से पतों की सूची लोड कीजिए (हर पंक्ति में एक, या hosts फ़ाइल) और सभी प्रोग्राम के लिए एक साथ रोकिए — पंक्ति में प्रोग्राम भी लिखा जा सकता है: `com.example.app license.example.com`
- अपने मौजूदा नियम वापस फ़ाइल में सहेजिए
- सूची को दिखने के समय, नाम, या हाल के पहले के हिसाब से क्रमबद्ध कीजिए
विंडो के हर लेबल और सेक्शन का पूरा मतलब इंस्ट्रक्शन में है, आपकी भाषा में: इंस्ट्रक्शन में ट्रैफ़िक ब्लॉकिंग
खुद फ़िल्टर कैसे काम करता है
hop यह काम macOS के दिए नेटवर्क फ़िल्टर से करता है, ठीक इसी काम के लिए – एक सिस्टम एक्सटेंशन, उसी श्रेणी का जिस पर LuLu और Little Snitch बने हैं। मॉड्यूल के पहली बार चलने पर, macOS सिस्टम सेटिंग्स में इसे अनुमति देने के लिए कहता है; यह एक बार का सिस्टम डायलॉग है, जिसे hop न तो छोड़ सकता है, न पहले से मंज़ूर कर सकता है।
फ़िल्टर कनेक्शन के पहले पैकेट पर फ़ैसला करता है और कभी अंदर नहीं देखता: यह पूरा सर्वर रोकता है, उस पर कोई एक पेज नहीं, क्योंकि कनेक्शन के स्तर पर काम करने वाला फ़िल्टर बस इतनी ही गहराई तक देख सकता है। अगर फ़िल्टर कभी रुक जाए – macOS अपडेट, क्रैश, कुछ भी – इंटरनेट चलता रहता है; फ़िल्टर के लौटने तक कुछ नहीं रोका जाता। सेटिंग्स में मॉड्यूल बंद करने से सिर्फ़ आपकी रोक-टोक रुकती है, आपके Mac की नेटवर्क एक्सेस नहीं।
नेटवर्क एक्सटेंशन फ़्रेमवर्क के बारे में Apple का अपना विवरण, जिस पर इस तरह का ऐप बना है (अंग्रेज़ी पेज): Network Extension, Apple Developer documentation
डिफ़ॉल्ट रूप से शांत, और एक वैकल्पिक सवाल
मॉड्यूल डिफ़ॉल्ट रूप से चालू रहता है और खुद कुछ नहीं रोकता: बिना नियमों के, हर कनेक्शन ठीक वैसे ही गुज़रता है जैसे hop इंस्टॉल न हो। इसमें ट्रैकर या विज्ञापन सर्वर की कोई तैयार सूची पहले से रोकने के लिए नहीं है, और यह चुपचाप प्रोग्राम काटना शुरू नहीं करेगा – सूची में हर रोक आपने खुद लगाई है।
नए कनेक्शन के बारे में पूछना एक अलग सेटिंग है, डिफ़ॉल्ट रूप से बंद। चालू होने पर, ऊपर दाईं ओर एक कार्ड उस कनेक्शन के बारे में पूछता है जिसे कोई नियम कवर नहीं करता – सिर्फ़ उस पते के लिए, या पूरे प्रोग्राम के लिए – hop के खुद फ़ैसला करने के बजाय।
यह क्या नहीं है, और सीमा कहाँ है
hop कोई vpn नहीं है और आपके ट्रैफ़िक को कहीं भी रूट या रास्ते में जाँचता नहीं: कोई कनेक्शन या तो बिना बदलाव के गुज़रता है, या पहले पैकेट पर ही मना कर दिया जाता है। यह एन्क्रिप्टेड कनेक्शन के अंदर URL या पेज के हिसाब से फ़िल्टर नहीं कर सकता – HTTPS सर्वर के पते से आगे सब कुछ छुपा देता है, इसलिए "सिर्फ़ यह एक पेज रोकिए" ऐसा नियम है जिसे इस तरह का फ़िल्टर व्यक्त नहीं कर सकता, न hop में, न इसी तरह बने किसी और ऐप फ़ायरवॉल में।
यह न तो कोई dns ब्लॉकर है, न ही ब्राउज़र टैब जो दिखाता है उसके लिए कंटेंट फ़िल्टर: वे नाम हल करने या फिर से लिखने से काम करते हैं, अलग-अलग समझौतों वाली एक अलग परत। और यह जो देखता है उसमें से कुछ भी इकट्ठा नहीं करता: पतों की सूची और आपके तय किए नियम इसी Mac पर रहते हैं।
| आप क्या चाहते हैं | क्या hop का फ़ायरवॉल यह करता है | इसके बजाय क्या इस्तेमाल करें |
|---|---|---|
| देखना कि आज कौन-से प्रोग्राम इंटरनेट पर गए, और कहाँ | हाँ — यही पूरी पहली स्क्रीन है | — |
| किसी प्रोग्राम को नेटवर्क से पूरी तरह रोकना | हाँ — उसके लेबल पर एक क्लिक | — |
| प्रोग्राम को उसकी अपनी सेवा तक पहुँचने देना पर उसके द्वारा कॉल किए गए किसी तीसरे पक्ष के पते को रोकना | हाँ — सिर्फ़ वह पता रोकिए, बाकी रहने दें | — |
| कुल मिलाकर भरोसेमंद साइट के अंदर किसी पेज या हिस्से को रोकना | नहीं — फ़िल्टर सर्वर देखता है, URL नहीं | एक ब्राउज़र एक्सटेंशन, जो खुद पेज पढ़ सके |
| अपना ट्रैफ़िक अपने प्रोवाइडर या नेटवर्क से छुपाना | नहीं — hop के पास सर्वर नहीं, और यह कुछ भी रूट नहीं करता | एक असली vpn |
| हर जगह विज्ञापन और ट्रैकर रोकना, ब्राउज़र समेत | डिफ़ॉल्ट रूप से नहीं — hop कोई ब्लॉक लिस्ट लेकर नहीं आता | dns-स्तर का ब्लॉकर या ब्राउज़र एक्सटेंशन |
frequently asked questions
- क्या hop मेरा ट्रैफ़िक देखता या सहेजता है?
- नहीं। फ़िल्टर कनेक्शन के पहले पैकेट पर फ़ैसला करता है और कभी अंदर नहीं देखता; hop कुछ भी डिक्रिप्ट नहीं करता, और पतों की सूची इसी Mac पर रहती है।
- क्या यह vpn जैसा ही है?
- नहीं। hop कुछ भी रूट नहीं करता और इसके पास सर्वर नहीं हैं। यह या तो कनेक्शन को बिना बदलाव के गुज़रने देता है, या पहले पैकेट पर रोक देता है – अनुमति वाले कनेक्शन के अंदर क्या होता है, वह न देखता है न छूता है।
- क्या पूरा ऐप रोके बिना एक पता रोका जा सकता है?
- हाँ। प्रोग्राम के पते देखने के लिए उसे खोलिए, और उनमें से किसी को भी अलग से रोकिए – पते का नियम हमेशा खुद प्रोग्राम के स्विच से ऊपर होता है।
- अगर नेटवर्क फ़िल्टर काम करना बंद कर दे तो क्या होगा?
- आपका इंटरनेट चलता रहता है। फ़िल्टर के लौटने तक कुछ नहीं रोका जाता, और मॉड्यूल बंद करने से सिर्फ़ आपकी तय की रोक रुकती है – आपके Mac की नेटवर्क एक्सेस कभी नहीं।
- क्या इसे काम करने के लिए कुछ अनुमति देनी पड़ती है?
- एक बार। मॉड्यूल के पहली बार चलने पर, macOS सिस्टम सेटिंग्स में hop के नेटवर्क फ़िल्टर की अनुमति माँगता है – इसी तरह के हर ऐप फ़ायरवॉल को चाहिए वही एक बार का अनुरोध।
- क्या इससे इंटरनेट धीमा होता है?
- फ़िल्टर को हर नए कनेक्शन का बस पहला पैकेट देखना होता है, ट्रैफ़िक को खुद नहीं, इसलिए चल रहे ट्रांसफ़र प्रभावित नहीं होते।
- यह LuLu या Little Snitch से कैसे अलग है?
- वही सोच, और नीचे वैसा ही macOS फ़िल्टर। hop का वर्ज़न अलग ऐप की बजाय मेन्यू बार में अपने बाक़ी मॉड्यूल के साथ रहता है, और वही सीमाएँ बनाए रखता है: पूरे सर्वर रोकता है, पेज कभी नहीं, और कुछ भी डिक्रिप्ट नहीं करता।
लेखक के बारे में
Anton Shakirovhop बनाते हैं
hop और इस साइट का हर पेज बनाते हैं। एक मेनू बार आइकन के नीचे उन्नीस टूल, MIT लाइसेंस और ओपन सोर्स। issue और ईमेल खुद पढ़ते हैं और खुद जवाब देते हैं।