firewall aplikacji dla Mac
zaktualizowano · autor Anton Shakirov
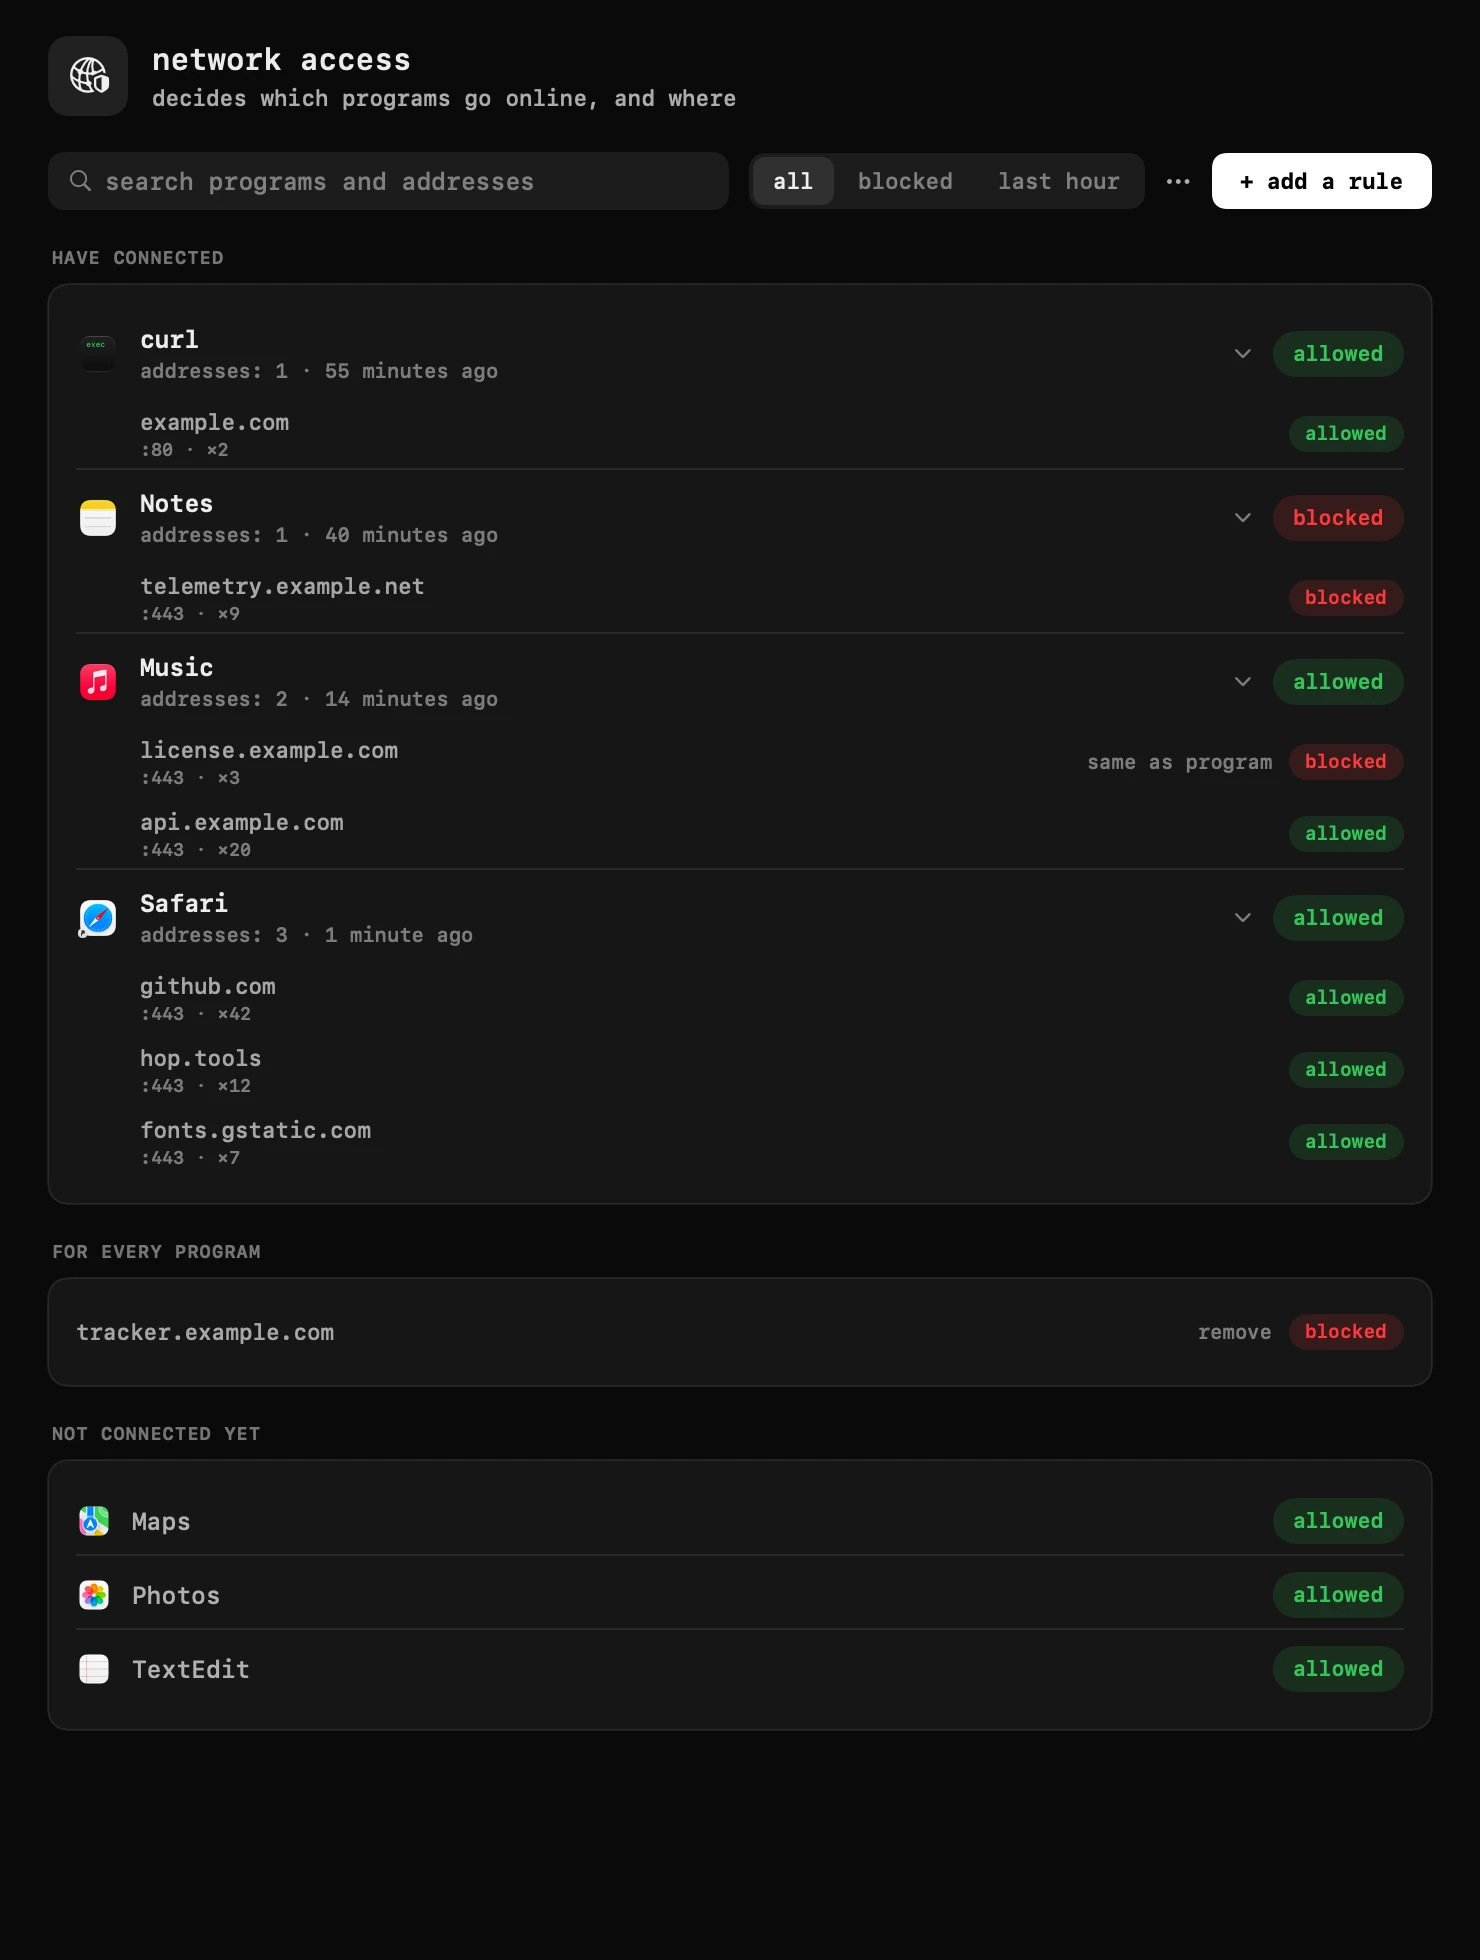
hop pokazuje każdy program, który łączy się z siecią, i adresy, do których dotarł, a potem pozwala wyłączyć którykolwiek z nich — cały program albo jeden jego adres. działa na filtrze sieciowym, który macOS udostępnia właśnie do tego zadania, tego samego rodzaju, którego używają LuLu i Little Snitch, i niczego nie odszyfrowuje.
| what it is | app firewall inside hop, a menu bar app for macOS |
|---|---|
| price | free — no trial, no pro tier, no account |
| licence | MIT, source on GitHub |
| requires | macOS 14 or later, Apple silicon or Intel |
| works offline | yes |
| data sent anywhere | none |
komu przyda się firewall na poziomie programu
zwykły powód to zauważenie, że program rozmawia z internetem bardziej, niż powinien: narzędzie, które przy każdym uruchomieniu łączy się z serwerem licencji, pomocnik działający w tle, synchronizujący coś, o co nikt nie prosił, gra łącząca się z adresami niemającymi nic wspólnego z samą grą. sam macOS nie powie ci, które programy są teraz połączone ani dokąd — zakładka sieci w Monitorze aktywności pokazuje przesłane bajty, nie adresy.
drugi powód to chęć ustawienia reguły z wyprzedzeniem: zablokowania serwera dla programu, któremu nie do końca ufasz, albo całkowitego odcięcia od sieci zainstalowanego, ale nieużywanego programu — bez dotykania routera, dns ani vpn, który dotknąłby wszystkiego naraz.
co pokazuje, i co robi jedno kliknięcie
każdy program, który kiedykolwiek się połączył, pojawia się na liście razem z adresami, do których dotarł. jedno kliknięcie w etykietę programu odcina go od sieci w całości; otwórz go, a jeden adres można zablokować osobno — na przykład sprawdzanie licencji, podczas gdy reszta ruchu idzie dalej. reguła adresu zawsze wygrywa z regułą programu, więc jeden wyjątek nie wymaga włączania z powrotem całego przełącznika.
reguła nie wymaga, żeby program wcześniej się łączył. każda zainstalowana aplikacja jest na liście, niezależnie od tego, czy już była online, więc program można zablokować, zanim w ogóle dostanie taką szansę.
- zablokuj cały program albo tylko jeden jego adres — jednym kliknięciem
- ustaw regułę, zanim program się kiedykolwiek połączy — wybierz go z listy albo z folderu Aplikacje
- wczytaj listę adresów z pliku (jeden w wierszu, albo plik hosts) i zablokuj je dla wszystkich programów naraz — wiersz może też wskazać program: `com.example.app license.example.com`
- zapisz swoje bieżące reguły z powrotem do pliku
- posortuj listę według kolejności pojawienia się, nazwy, albo od najnowszych
pełny opis — co oznacza każda etykieta i sekcja okna — jest w instrukcji, w twoim języku: blokowanie ruchu w instrukcji
jak działa sam filtr
hop robi to za pomocą filtra sieciowego, który macOS udostępnia właśnie do tego zadania — rozszerzenia systemowego tej samej kategorii, na której zbudowane są LuLu i Little Snitch. gdy moduł uruchamia się po raz pierwszy, macOS prosi cię o zgodę w ustawieniach systemowych; to jednorazowe okno systemowe, którego hop nie może pominąć ani zatwierdzić z wyprzedzeniem.
filtr decyduje przy pierwszym pakiecie połączenia i nigdy nie zagląda do środka: blokuje cały serwer, nigdy jedną stronę na nim, bo to wszystko, co może zobaczyć filtr działający na poziomie połączenia. jeśli filtr kiedyś się zatrzyma — aktualizacja macOS, awaria, cokolwiek — internet nadal działa; nic nie jest blokowane, dopóki filtr nie wróci. wyłączenie modułu w ustawieniach zatrzymuje właśnie twoje blokady, nie dostęp do sieci twojego Maca.
własny opis Apple frameworka rozszerzeń sieciowych, na którym zbudowany jest ten rodzaj aplikacji (strona po angielsku): Network Extension, Apple Developer documentation
domyślnie cicho, z opcjonalnym pytaniem
moduł jest domyślnie włączony i sam z siebie niczego nie blokuje: bez ustawionych reguł każde połączenie przechodzi dokładnie tak samo jak bez zainstalowanego hop. nie ma wbudowanej listy trackerów ani serwerów reklamowych do zablokowania z góry, i nie zacznie po cichu odcinać programów — każda blokada na liście jest twoja.
pytanie o nowe połączenia to osobne ustawienie, domyślnie wyłączone. włączone, karta w prawym górnym rogu pyta o połączenie, którego nie obejmuje żadna reguła — tylko dla tego adresu, albo dla całego programu — zamiast pozwolić, by hop decydował sam.
czym nie jest, i gdzie kończy się granica
hop nie jest vpn i nie przekierowuje ani nie sprawdza twojego ruchu po drodze donikąd: połączenie albo przechodzi bez zmian, albo zostaje odrzucone przy pierwszym pakiecie. nie potrafi filtrować po url ani po stronie wewnątrz zaszyfrowanego połączenia — https ukrywa wszystko poza adresem serwera, więc „zablokuj tylko tę jedną stronę” to reguła, której ten typ filtra nie wyrazi, ani w hop, ani w żadnym firewallu aplikacji zbudowanym w ten sam sposób.
to też nie jest blokada dns ani filtr treści tego, co pokazuje karta przeglądarki: to działa przez rozwiązywanie albo przepisywanie nazw, inna warstwa z innymi kompromisami. i nie zbiera niczego z tego, co widzi: lista adresów i reguły, które ustawiasz, zostają na tym Macu.
| czego chcesz | czy robi to firewall hop | co użyć zamiast tego |
|---|---|---|
| zobaczyć, które programy dziś łączyły się z siecią, i dokąd | tak — to cały pierwszy ekran | — |
| zablokować cały program w sieci | tak — jedno kliknięcie w etykietę | — |
| pozwolić programowi dotrzeć do własnej usługi, ale zablokować jeden zewnętrzny adres, który wywołuje | tak — zablokuj tylko ten adres, resztę zostaw | — |
| zablokować stronę albo sekcję w obrębie skądinąd zaufanej witryny | nie — filtr widzi serwer, nie url | rozszerzenie przeglądarki, które potrafi odczytać samą stronę |
| ukryć swój ruch przed dostawcą internetu albo siecią | nie — hop nie ma serwerów i niczego nie przekierowuje | prawdziwy vpn |
| blokować reklamy i trackery wszędzie, łącznie z przeglądarką | nie domyślnie — hop nie ma wbudowanej listy blokad | blokada na poziomie dns albo rozszerzenie przeglądarki |
frequently asked questions
- czy hop widzi albo zapisuje mój ruch?
- nie. filtr decyduje przy pierwszym pakiecie połączenia i nigdy nie zagląda do środka; hop niczego nie odszyfrowuje, a lista adresów zostaje na tym Macu.
- czy to to samo co vpn?
- nie. hop niczego nie przekierowuje i nie ma serwerów. albo przepuszcza połączenie bez zmian, albo blokuje je przy pierwszym pakiecie — tego, co dzieje się wewnątrz dozwolonego połączenia, ani nie widzi, ani nie dotyka.
- czy można zablokować jeden adres bez blokowania całej aplikacji?
- tak. otwórz program, żeby zobaczyć jego adresy, i zablokuj którykolwiek z osobna — reguła adresu zawsze wygrywa z przełącznikiem samego programu.
- co się stanie, jeśli filtr sieciowy przestanie działać?
- twój internet nadal działa. nic nie jest blokowane, dopóki filtr nie wróci, a wyłączenie modułu zatrzymuje tylko ustawione przez ciebie blokady — nigdy dostęp do sieci twojego Maca.
- czy trzeba coś zatwierdzić, żeby to zadziałało?
- raz. gdy moduł uruchamia się po raz pierwszy, macOS prosi o zgodę na filtr sieciowy hop w ustawieniach systemowych — to samo jednorazowe pytanie, którego potrzebuje każdy firewall aplikacji tego rodzaju.
- czy to spowalnia internet?
- filtr musi spojrzeć tylko na pierwszy pakiet każdego nowego połączenia, nie na sam ruch, więc trwające transfery nie są dotknięte.
- czym różni się to od LuLu albo Little Snitch?
- ten sam pomysł, i pod spodem ten sam rodzaj filtra macOS. wersja hop mieszka na pasku menu obok innych modułów zamiast jako osobna aplikacja, i zachowuje te same granice: blokuje całe serwery, nigdy strony, i niczego nie odszyfrowuje.
o autorze
Anton Shakirovrobi hop
robi hop i każdą stronę tej witryny. dziewiętnaście narzędzi pod jedną ikoną na pasku menu, licencja MIT i otwarty kod. sam czyta zgłoszenia i maile i sam na nie odpowiada.