firewall de apps para Mac
atualizado em · por Anton Shakirov
o hop mostra todo programa que sai à internet, e os endereços que acessou, e deixa você desligar qualquer um deles — o programa inteiro, ou um único endereço dele. funciona sobre o filtro de rede que o macOS oferece exatamente para esse trabalho, do mesmo tipo que o LuLu e o Little Snitch usam, e não descriptografa nada.
| what it is | app firewall inside hop, a menu bar app for macOS |
|---|---|
| price | free — no trial, no pro tier, no account |
| licence | MIT, source on GitHub |
| requires | macOS 14 or later, Apple silicon or Intel |
| works offline | yes |
| data sent anywhere | none |
quem precisa de um firewall por programa
o motivo mais comum é notar que um programa fala com a internet mais do que deveria: um utilitário que liga para um servidor de licenças a cada abertura, um ajudante em segundo plano sincronizando algo que ninguém pediu, um jogo alcançando endereços que não têm nada a ver com jogar. o próprio macOS não diz quais programas estão conectados agora, nem para onde: a aba de rede do Monitor de Atividade mostra bytes movidos, não endereços.
o outro motivo é querer a regra pronta com antecedência: bloquear um servidor para um programa em que você não confia totalmente, ou tirar da rede por completo um programa instalado mas não usado, sem mexer no roteador, no dns ou numa vpn que afetaria tudo de uma vez.
o que ele mostra, e o que um clique faz
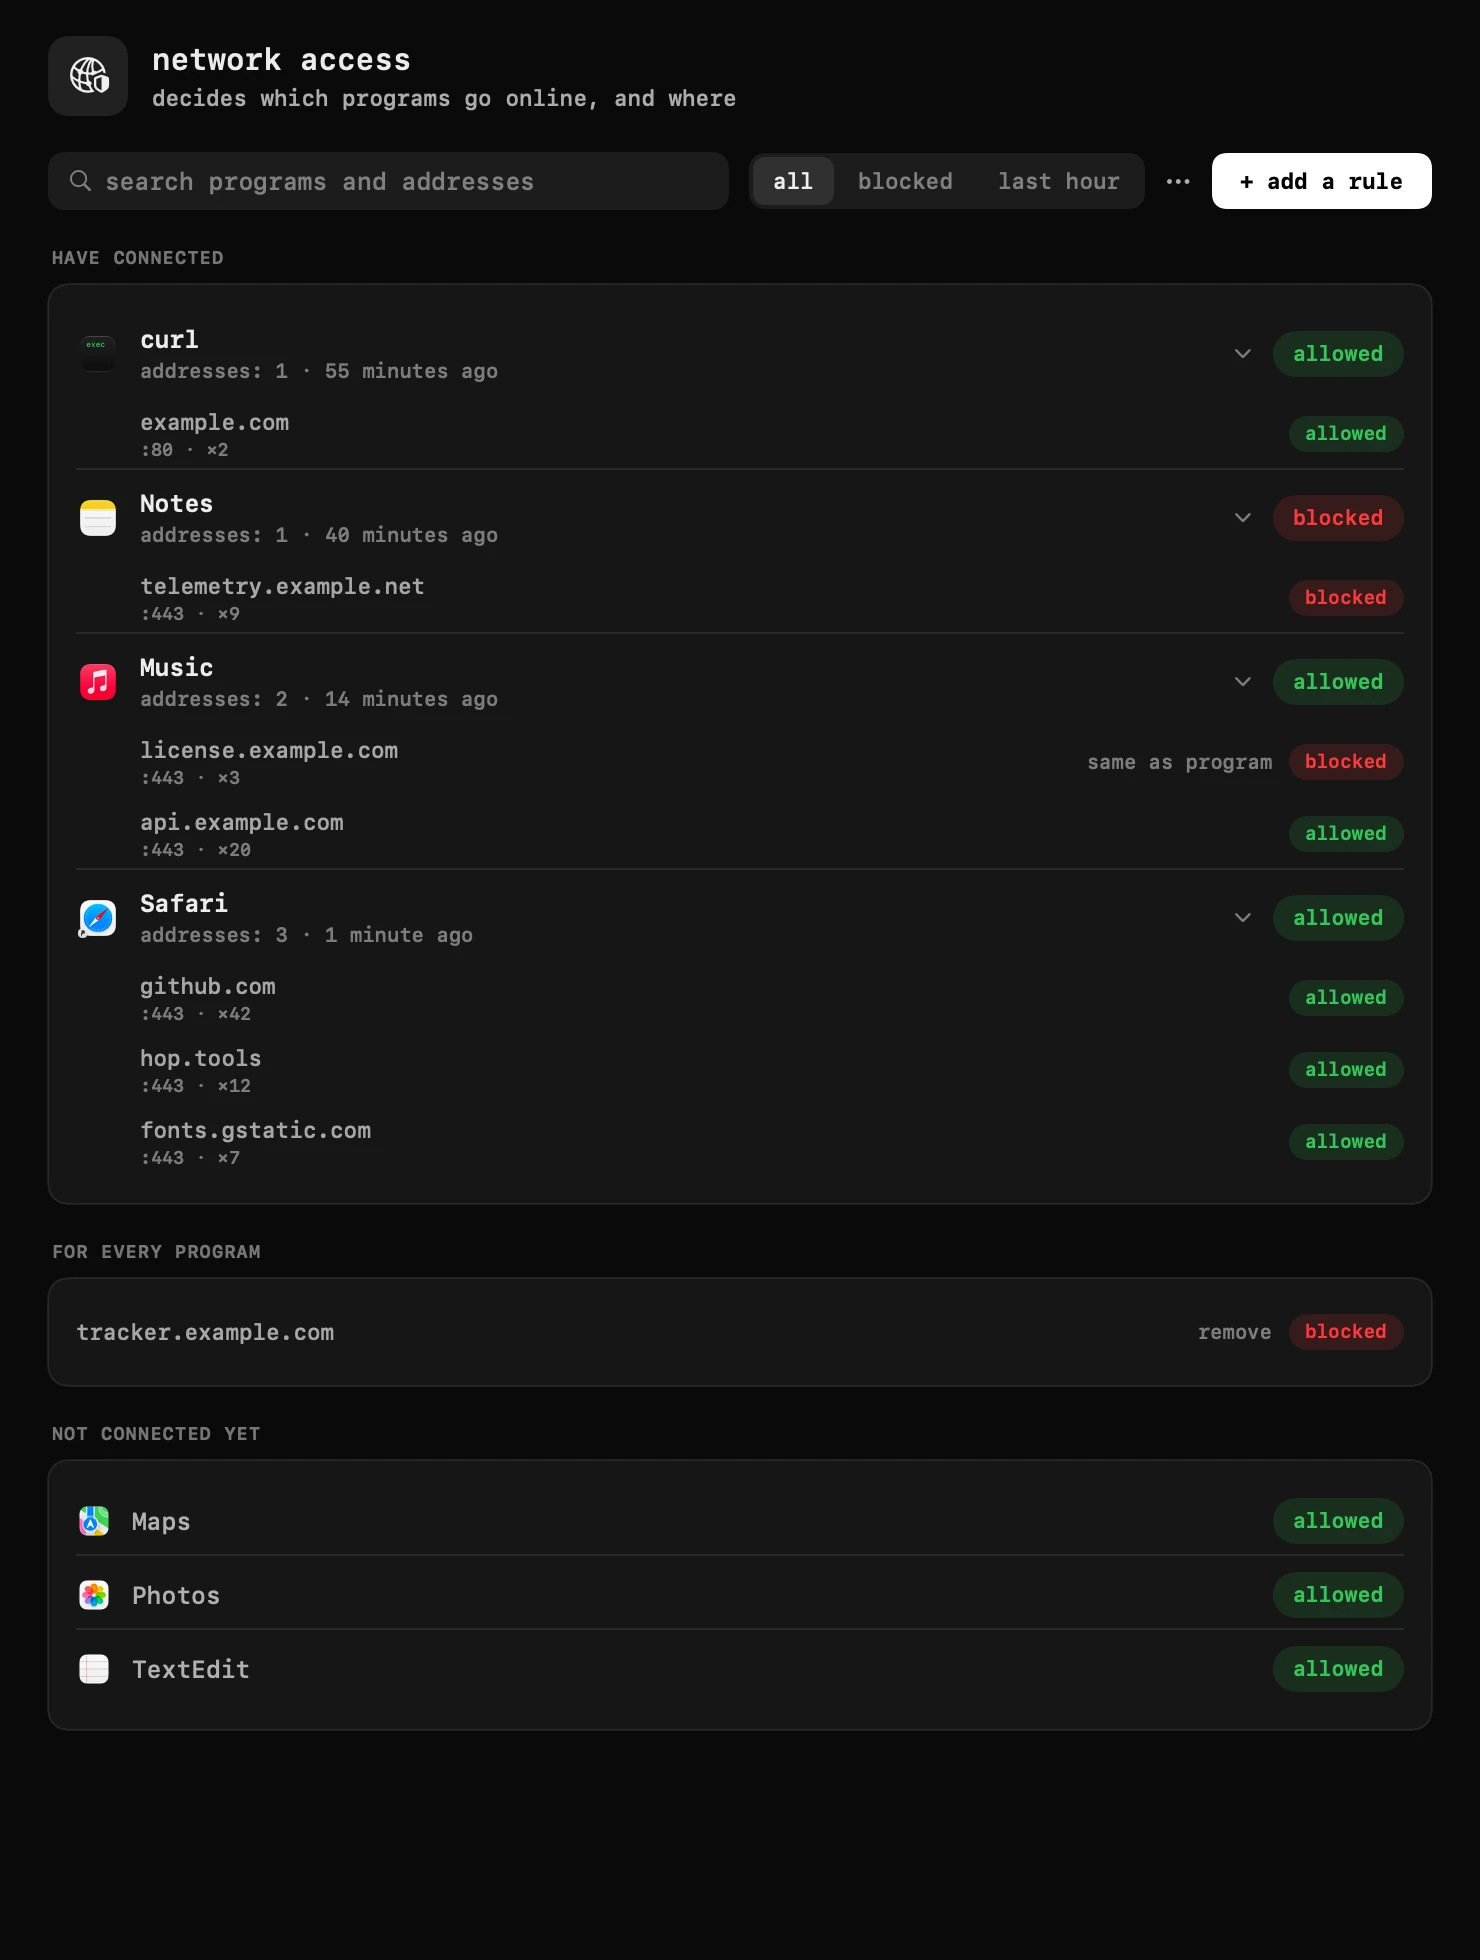
todo programa que já se conectou aparece numa lista com os endereços que acessou. um clique no nome do programa corta ele da rede por completo; abra-o, e um único endereço pode ser bloqueado sozinho — uma verificação de licença, por exemplo, enquanto o resto do tráfego continua passando. uma regra de endereço sempre vence a do programa, então uma exceção não exige religar a chave inteira.
uma regra não precisa que o programa já tenha se conectado. todo app instalado aparece na lista, tenha ido à internet ou não, então um programa pode ser bloqueado antes mesmo de ter a chance.
- bloqueie um programa inteiro, ou um único endereço dele, com um clique
- defina uma regra antes mesmo de o programa se conectar — escolha-o na lista ou na pasta Aplicativos
- carregue uma lista de endereços de um arquivo (um por linha, ou um arquivo hosts) e bloqueie-os para todos os programas de uma vez — uma linha também pode indicar um programa: `com.example.app license.example.com`
- salve suas regras atuais de volta num arquivo
- ordene a lista por quando o programa apareceu, por nome, ou recentes primeiro
o passo a passo completo — o que cada rótulo e seção da janela significa — está na instrução, no seu idioma: bloqueio de tráfego na instrução
como o filtro em si funciona
o hop faz isso com o filtro de rede que o macOS oferece exatamente para esse trabalho — uma extensão de sistema, da mesma categoria em que o LuLu e o Little Snitch são construídos. na primeira vez que o módulo roda, o macOS pede para você permitir isso nos ajustes do sistema; é um diálogo do sistema único, que o hop não pode pular nem aprovar de antemão.
o filtro decide no primeiro pacote de uma conexão e nunca olha dentro: ele bloqueia um servidor inteiro, nunca uma página dele, porque é o quão fundo um filtro que age no nível da conexão consegue ver. se o filtro parar algum dia — uma atualização do macOS, uma falha, qualquer coisa — a internet continua funcionando; nada é bloqueado até o filtro voltar. desligar o módulo nos ajustes interrompe especificamente seus bloqueios, não o acesso à rede do seu Mac.
a própria descrição da Apple do framework de extensões de rede em que esse tipo de app é construído (página em inglês): Network Extension, Apple Developer documentation
discreto por padrão, e um aviso opcional
o módulo vem ativado por padrão e não bloqueia nada sozinho: sem regras definidas, toda conexão passa exatamente como passaria sem o hop instalado. ele não traz uma lista pronta de rastreadores ou servidores de anúncios para bloquear de antemão, e não vai começar a cortar programas em silêncio — cada bloqueio na lista foi você quem colocou.
perguntar sobre conexões novas é um ajuste à parte, desativado por padrão. ativado, um cartão no canto superior direito pergunta sobre uma conexão que nenhuma regra cobre — só para aquele endereço, ou o programa inteiro — em vez de o hop decidir sozinho.
o que não é, e onde está o limite
o hop não é uma vpn e não roteia nem inspeciona seu tráfego a caminho de lugar nenhum: uma conexão ou passa sem alterações, ou é recusada no primeiro pacote. ele não consegue filtrar por url ou página dentro de uma conexão criptografada — o https esconde tudo além do endereço do servidor, então "bloquear só esta página" não é uma regra que esse tipo de filtro consegue expressar, nem no hop nem em nenhum firewall de apps construído do mesmo jeito.
também não é um bloqueador de dns nem um filtro de conteúdo para o que uma aba do navegador mostra: aquilo funciona resolvendo ou reescrevendo nomes, outra camada com outras trocas. e ele não coleta nada do que vê: a lista de endereços e as regras que você define ficam neste Mac.
| o que você quer | o firewall do hop faz isso | o que usar em vez |
|---|---|---|
| ver quais programas saíram à internet hoje, e para onde | sim — é toda a primeira tela | — |
| bloquear um programa da rede por completo | sim — um clique no nome dele | — |
| deixar um programa alcançar o próprio serviço mas bloquear um endereço de terceiros que ele chama | sim — bloquear só esse endereço, deixar o resto | — |
| bloquear uma página ou seção dentro de um site confiável no geral | não — o filtro vê um servidor, não uma url | uma extensão de navegador, que consegue ler a página em si |
| esconder seu tráfego do seu provedor ou da rede | não — o hop não tem servidores e não roteia nada | uma vpn de verdade |
| bloquear anúncios e rastreadores em todo lugar, navegador incluído | não por padrão — o hop não traz uma lista de bloqueio | um bloqueador no nível de dns ou uma extensão de navegador |
frequently asked questions
- o hop vê ou guarda meu tráfego?
- não. o filtro decide no primeiro pacote de uma conexão e nunca olha dentro; o hop não descriptografa nada, e a lista de endereços fica neste Mac.
- é a mesma coisa que uma vpn?
- não. o hop não roteia nada e não tem servidores. ele deixa uma conexão passar sem alterações, ou a bloqueia no primeiro pacote — o que acontece dentro de uma conexão permitida, ele não vê nem toca.
- dá para bloquear um endereço sem bloquear o app inteiro?
- sim. abra o programa para ver seus endereços, e bloqueie qualquer um deles sozinho — uma regra de endereço sempre vence a chave do próprio programa.
- o que acontece se o filtro de rede parar de funcionar?
- sua internet continua funcionando. nada é bloqueado até o filtro voltar, e desligar o módulo só interrompe os bloqueios que você definiu — nunca o acesso à rede do seu Mac.
- preciso permitir algo para funcionar?
- uma vez. na primeira vez que o módulo roda, o macOS pede para permitir o filtro de rede do hop nos ajustes do sistema — o mesmo pedido único que qualquer firewall de apps desse tipo precisa.
- isso deixa a internet mais lenta?
- o filtro só precisa olhar o primeiro pacote de cada conexão nova, não o tráfego em si, então transferências já em andamento não são afetadas.
- qual a diferença para o LuLu ou o Little Snitch?
- a mesma ideia, e o mesmo tipo de filtro do macOS por baixo. a versão do hop vive na barra de menus ao lado dos outros módulos em vez de ser um app à parte, e mantém os mesmos limites: bloqueia servidores inteiros, nunca páginas, e não descriptografa nada.
sobre o autor
Anton Shakirovfaz o hop
faz o hop e todas as páginas deste site. dezenove ferramentas sob um único ícone da barra de menus, licença MIT e código aberto. lê e responde as issues e os e-mails ele mesmo.