pare-feu applicatif pour Mac
mis à jour le · par Anton Shakirov
hop montre chaque programme qui va sur internet, et les adresses qu'il a jointes, puis vous laisse en couper n'importe lequel — tout le programme, ou une seule de ses adresses. il fonctionne sur le filtre réseau que macOS fournit exactement pour ce travail, le même genre que LuLu et Little Snitch utilisent, et ne déchiffre rien.
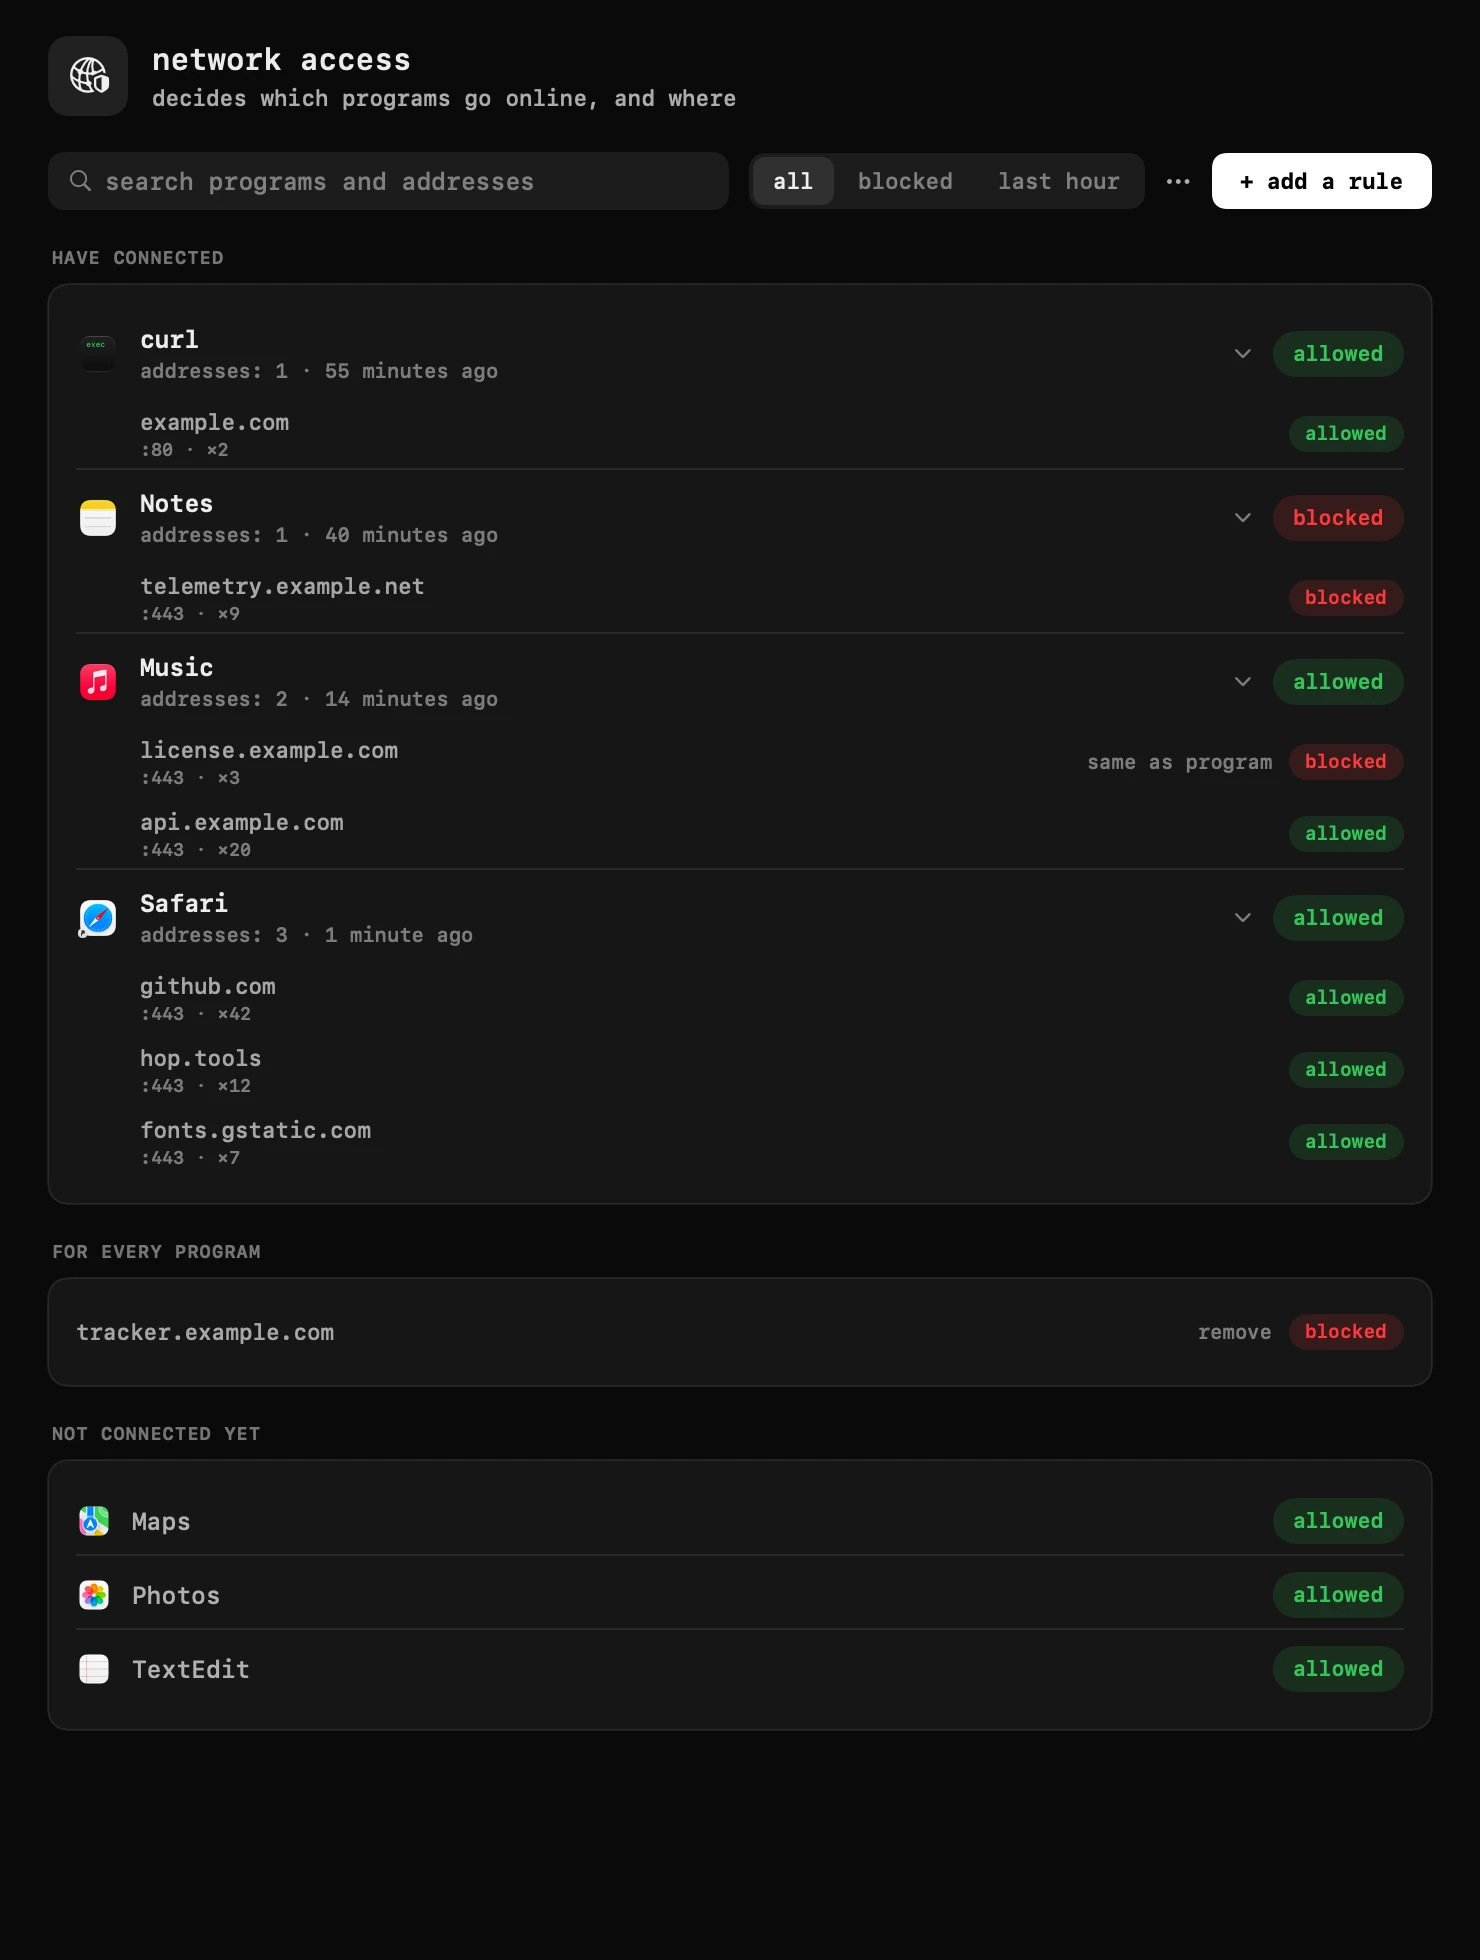
| what it is | app firewall inside hop, a menu bar app for macOS |
|---|---|
| price | free — no trial, no pro tier, no account |
| licence | MIT, source on GitHub |
| requires | macOS 14 or later, Apple silicon or Intel |
| works offline | yes |
| data sent anywhere | none |
à qui sert un pare-feu par application
le déclencheur habituel : remarquer qu'un programme parle à internet plus qu'il ne devrait — un utilitaire qui appelle un serveur de licence à chaque lancement, un assistant en arrière-plan qui synchronise quelque chose que personne n'a demandé, un jeu qui atteint des adresses sans rapport avec le fait d'y jouer. macOS lui-même ne dit pas quels programmes sont connectés en ce moment, ni où : l'onglet réseau du Moniteur d'activité montre des octets transférés, pas des adresses.
l'autre déclencheur : vouloir poser la règle à l'avance — bloquer un serveur pour un programme auquel vous ne faites pas entièrement confiance, ou couper entièrement du réseau un programme installé mais inutilisé, sans toucher au routeur, au dns ou à un vpn qui affecterait tout à la fois.
ce que ça montre, et ce que fait un clic
tout programme qui s'est connecté apparaît dans une liste avec les adresses qu'il a jointes. un clic sur le nom du programme le coupe entièrement du réseau ; ouvrez-le, et une seule adresse peut être bloquée à part — une vérification de licence, par exemple, pendant que le reste de son trafic continue de passer. une règle d'adresse l'emporte toujours sur celle du programme, si bien qu'une exception n'oblige pas à rallumer tout l'interrupteur.
une règle n'a pas besoin que le programme se soit déjà connecté. chaque application installée figure dans la liste, qu'elle soit déjà allée en ligne ou non, si bien qu'un programme peut être bloqué avant même d'en avoir l'occasion.
- bloquer tout un programme, ou une seule de ses adresses, en un clic
- fixer une règle avant même qu'un programme se connecte — le choisir dans la liste ou dans le dossier Applications
- charger une liste d'adresses depuis un fichier (une par ligne, ou un fichier hosts) et les bloquer pour tous les programmes à la fois — une ligne peut aussi nommer un programme : `com.example.app license.example.com`
- enregistrer vos règles actuelles dans un fichier
- trier la liste par ordre d'apparition, par nom, ou les plus récents d'abord
le tour complet — ce que signifie chaque étiquette et section de la fenêtre — se trouve dans l'instruction, dans votre langue : blocage du trafic dans l'instruction
comment fonctionne le filtre lui-même
hop fait cela avec le filtre réseau que macOS fournit exactement pour ce travail — une extension système, de la même catégorie sur laquelle sont bâtis LuLu et Little Snitch. la première fois que le module tourne, macOS vous demande de l'autoriser dans les réglages système ; c'est une boîte de dialogue système unique, que hop ne peut ni sauter ni approuver à l'avance.
le filtre décide au premier paquet d'une connexion et ne regarde jamais à l'intérieur : il bloque un serveur entier, jamais une seule page dessus, parce que c'est tout ce qu'un filtre agissant au niveau de la connexion peut voir. si le filtre s'arrête un jour — une mise à jour de macOS, un plantage, n'importe quoi —, internet continue de fonctionner ; rien n'est bloqué avant son retour. désactiver le module dans les réglages arrête précisément vos blocages, pas l'accès réseau de votre Mac.
la description d'Apple elle-même du framework d'extensions réseau sur lequel repose ce type d'application (page en anglais) : Network Extension, Apple Developer documentation
discret par défaut, et une demande facultative
le module est activé par défaut et ne bloque rien de lui-même : sans règle posée, chaque connexion passe exactement comme sans hop installé. il n'apporte aucune liste de traceurs ou de serveurs publicitaires à bloquer d'avance, et ne se mettra pas silencieusement à couper des programmes — chaque blocage de la liste, c'est vous qui l'avez posé.
demander pour les nouvelles connexions est un réglage à part, désactivé par défaut. activé, une carte en haut à droite demande pour une connexion qu'aucune règle ne couvre — pour cette adresse seule, ou tout le programme — plutôt que hop ne décide seul.
ce que ce n'est pas, et où s'arrête la limite
hop n'est pas un vpn et ne route ni n'inspecte votre trafic en chemin vers où que ce soit : une connexion passe sans modification, ou est refusée au premier paquet. il ne peut pas filtrer par url ou par page à l'intérieur d'une connexion chiffrée — https cache tout ce qui se trouve au-delà de l'adresse du serveur, si bien que « bloquer seulement cette page » n'est pas une règle que ce type de filtre peut exprimer, ni chez hop ni chez un pare-feu applicatif construit de la même façon.
ce n'est pas non plus un bloqueur dns ni un filtre de contenu pour ce que montre un onglet du navigateur : cela fonctionne en résolvant ou en réécrivant des noms, une autre couche avec d'autres compromis. et il ne collecte rien de ce qu'il voit : la liste des adresses et les règles que vous posez restent sur ce Mac.
| ce que vous voulez | le pare-feu de hop le fait-il | quoi utiliser à la place |
|---|---|---|
| voir quels programmes sont allés en ligne aujourd'hui, et où | oui — c'est tout le premier écran | — |
| bloquer un programme du réseau entièrement | oui — un clic sur son nom | — |
| laisser un programme atteindre son propre service mais bloquer une adresse tierce qu'il appelle | oui — bloquer seulement cette adresse, laisser le reste | — |
| bloquer une page ou une section d'un site par ailleurs digne de confiance | non — le filtre voit un serveur, pas une url | une extension de navigateur, capable de lire la page elle-même |
| cacher votre trafic à votre fournisseur d'accès ou à votre réseau | non — hop n'a pas de serveurs et ne route rien | un vrai vpn |
| bloquer publicités et traceurs partout, navigateur compris | pas par défaut — hop n'apporte aucune liste de blocage | un bloqueur au niveau dns ou une extension de navigateur |
frequently asked questions
- hop voit-il ou garde-t-il mon trafic ?
- non. le filtre décide au premier paquet d'une connexion et ne regarde jamais à l'intérieur ; hop ne déchiffre rien, et la liste des adresses reste sur ce Mac.
- est-ce la même chose qu'un vpn ?
- non. hop ne route rien et n'a pas de serveurs. il laisse une connexion passer sans modification, ou la bloque au premier paquet — ce qui se passe à l'intérieur d'une connexion autorisée, il ne le voit ni ne le touche.
- peut-il bloquer une adresse sans bloquer toute l'app ?
- oui. ouvrez le programme pour voir ses adresses, et bloquez-en n'importe laquelle à part — une règle d'adresse l'emporte toujours sur l'interrupteur du programme lui-même.
- que se passe-t-il si le filtre réseau cesse de fonctionner ?
- votre internet continue de fonctionner. rien n'est bloqué avant le retour du filtre, et désactiver le module n'arrête que les blocages que vous avez posés — jamais l'accès réseau de votre Mac.
- faut-il autoriser quelque chose pour que ça marche ?
- une fois. la première fois que le module tourne, macOS demande d'autoriser le filtre réseau de hop dans les réglages système — la même demande unique que nécessite tout pare-feu applicatif de ce genre.
- est-ce que ça ralentit internet ?
- le filtre n'a besoin de regarder que le premier paquet de chaque nouvelle connexion, pas le trafic lui-même, donc les transferts en cours ne sont pas touchés.
- en quoi est-ce différent de LuLu ou Little Snitch ?
- la même idée, et le même genre de filtre macOS en dessous. la version de hop vit dans la barre des menus à côté de ses autres modules plutôt que comme une app à part, et garde les mêmes limites : elle bloque des serveurs entiers, jamais des pages, et ne déchiffre rien.
à propos de l'auteur
Anton Shakirovfait hop
fait hop et chaque page de ce site. dix-neuf outils sous une seule icône de la barre de menus, licence MIT et code ouvert. il lit et répond lui-même aux issues et aux mails.