verkeer blokkeren
bijgewerkt
Zie welke programma's op je Mac online gaan, en waarheen – en blokkeer elk daarvan. Elk programma dat verbinding maakt, verschijnt met de adressen die het bereikte. Een klik op het label sluit het hele programma af van het netwerk; open het, en één adres kan apart geblokkeerd worden – een licentiecontrole bijvoorbeeld, terwijl de rest van het verkeer doorgaat. Een regel kan al worden ingesteld voordat een programma ooit verbinding maakt: elke geïnstalleerde app staat in de lijst, en een lijst met adressen geladen uit een bestand (één per regel, of een hosts-bestand) wordt voor alle programma's tegelijk geblokkeerd. De rij in het paneel telt de blokkades; het venster erachter bevat de rest, en een rij blijft op zijn plek als je hem wijzigt.
Hop doet dit met het netwerkfilter dat macOS precies hiervoor biedt, hetzelfde soort dat LuLu en Little Snitch gebruiken. De eerste keer vraagt macOS je dit toe te staan in systeeminstellingen. Het filter beslist bij het eerste pakket van een verbinding en kijkt er nooit in: het blokkeert een hele server, nooit één pagina erop, en Hop ontsleutelt niets. Stopt het filter ooit, dan blijft internet werken – er wordt niets geblokkeerd tot het terug is –, en de module uitzetten stopt jouw blokkades, niet het internet.
De module staat standaard aan en blijft stil: zonder regels gaat alles door. Vragen bij nieuwe verbindingen is een instelling – aangezet vraagt een kaart rechtsboven naar een verbinding die geen regel dekt, voor dat adres of het hele programma.
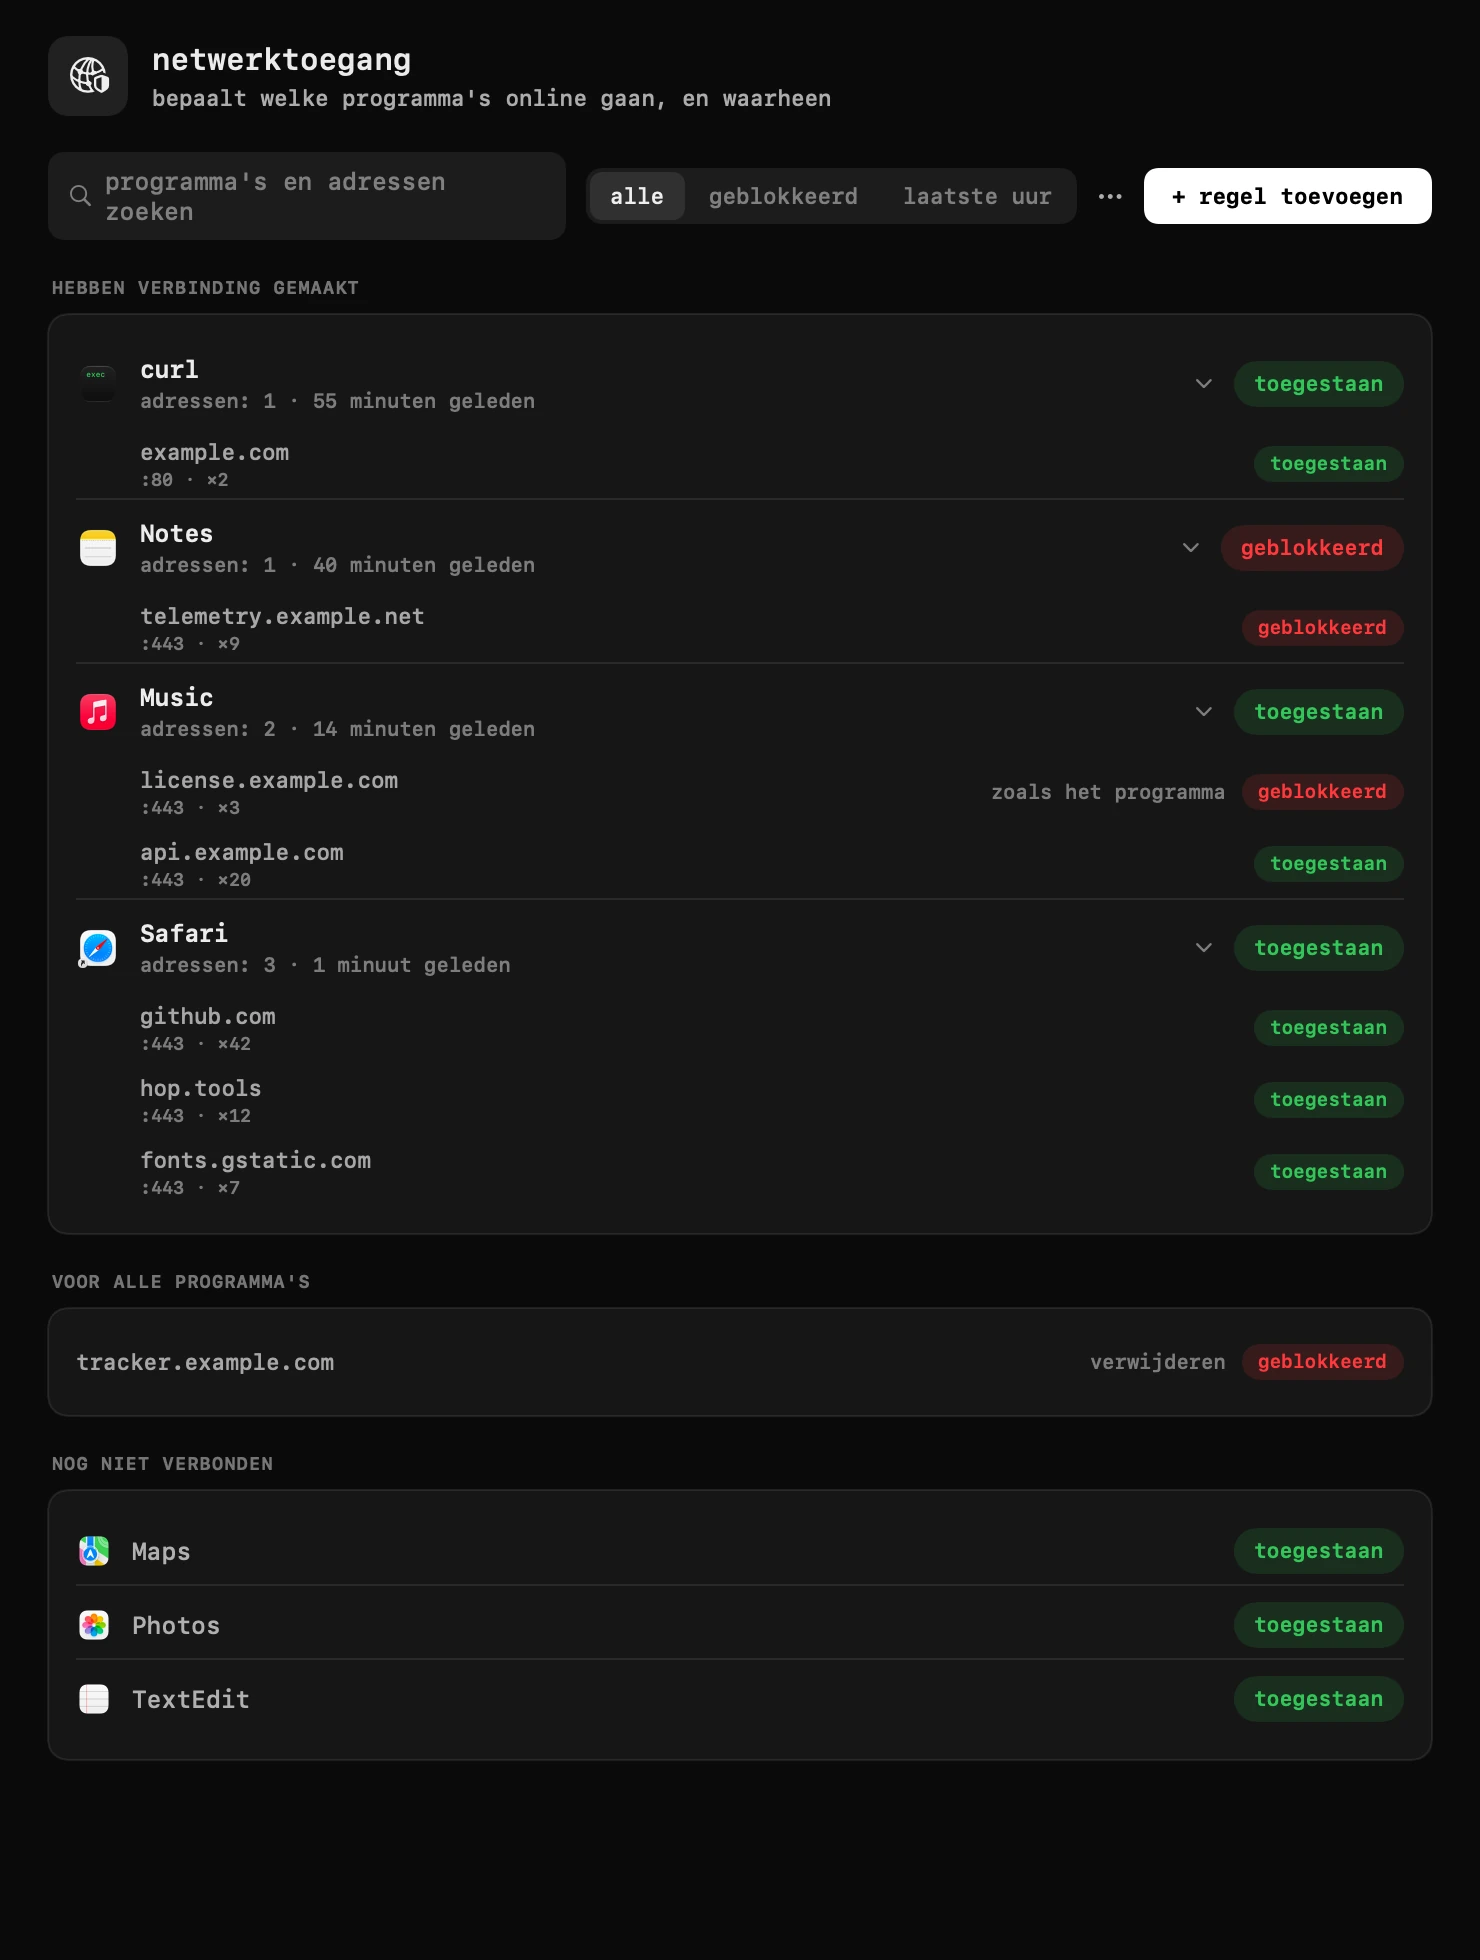
- schakelaar van het programma – sluit een programma helemaal af van het netwerk, of laat het weer toe.
- schakelaar van het adres – blokkeert of staat één server toe voor één programma, zoals een licentiecontrole, terwijl de rest doorgaat. de regel voor een adres gaat boven de schakelaar van het programma.
- regel toevoegen – een regel nog voordat het programma verbinding maakt: kies het uit de lijst of de map apps, typ een adres of laat het leeg voor het hele programma.
- de grens – hop blokkeert een hele server, niet één pagina erop: in een versleutelde verbinding is niets te zien, en hop ontsleutelt niets.
- de eerste keer vraagt macOS in systeeminstellingen om het netwerkfilter van hop toe te staan. stopt het filter, dan blijft internet werken: er wordt niets geblokkeerd tot het terug is.
- regels uit een bestand – het menu ⋯ laadt een lijst met adressen (één per regel, of een hosts-bestand) en blokkeert ze voor alle programma's; een regel kan ook een programma noemen:
com.example.app license.example.com. hetzelfde menu bewaart je regels in een bestand.
instellingen
- vragen bij nieuwe verbindingen
- een verbinding zonder regel wacht rechtsboven op het scherm tot 30 seconden op je antwoord; zonder antwoord gaat ze door