流量拦截
更新于
查看你 Mac 上哪些程序联网,联到了哪里——并拦截其中任何一个。每个联网的程序都会连同它连过的地址一起出现。点一下它的名称就能切断整个程序的网络;打开它,还能单独拦截一个地址——比如一次许可证验证,其余流量照常通过。规则可以在程序第一次联网之前就设好:所有已安装的应用都列在其中,而从文件载入的地址列表(每行一个,或 hosts 文件)会一次性对所有程序生效。面板中的这一行会统计拦截数;背后的窗口保存其余内容,行的位置在你改动时保持不变。
Hop 借助 macOS 专为这项工作提供的网络过滤器来做到这一点,与 LuLu 和 Little Snitch 用的是同一类技术。第一次使用时,macOS 会请你在系统设置里允许它。过滤器在连接的第一个数据包就做出判断,从不查看内容:它拦截的是整台服务器,而不是其中一页,Hop 也不解密任何内容。如果过滤器停止运行,网络仍然可用——在它恢复之前不会拦截任何东西——关闭这个模块只会停止你设的拦截,不会影响网络本身。
模块默认开启,并且保持安静:没有规则时,一切照常通过。询问新连接是一项设置——开启后,屏幕右上角的卡片会为没有规则覆盖的连接询问你,可以选择只针对该地址还是整个程序。
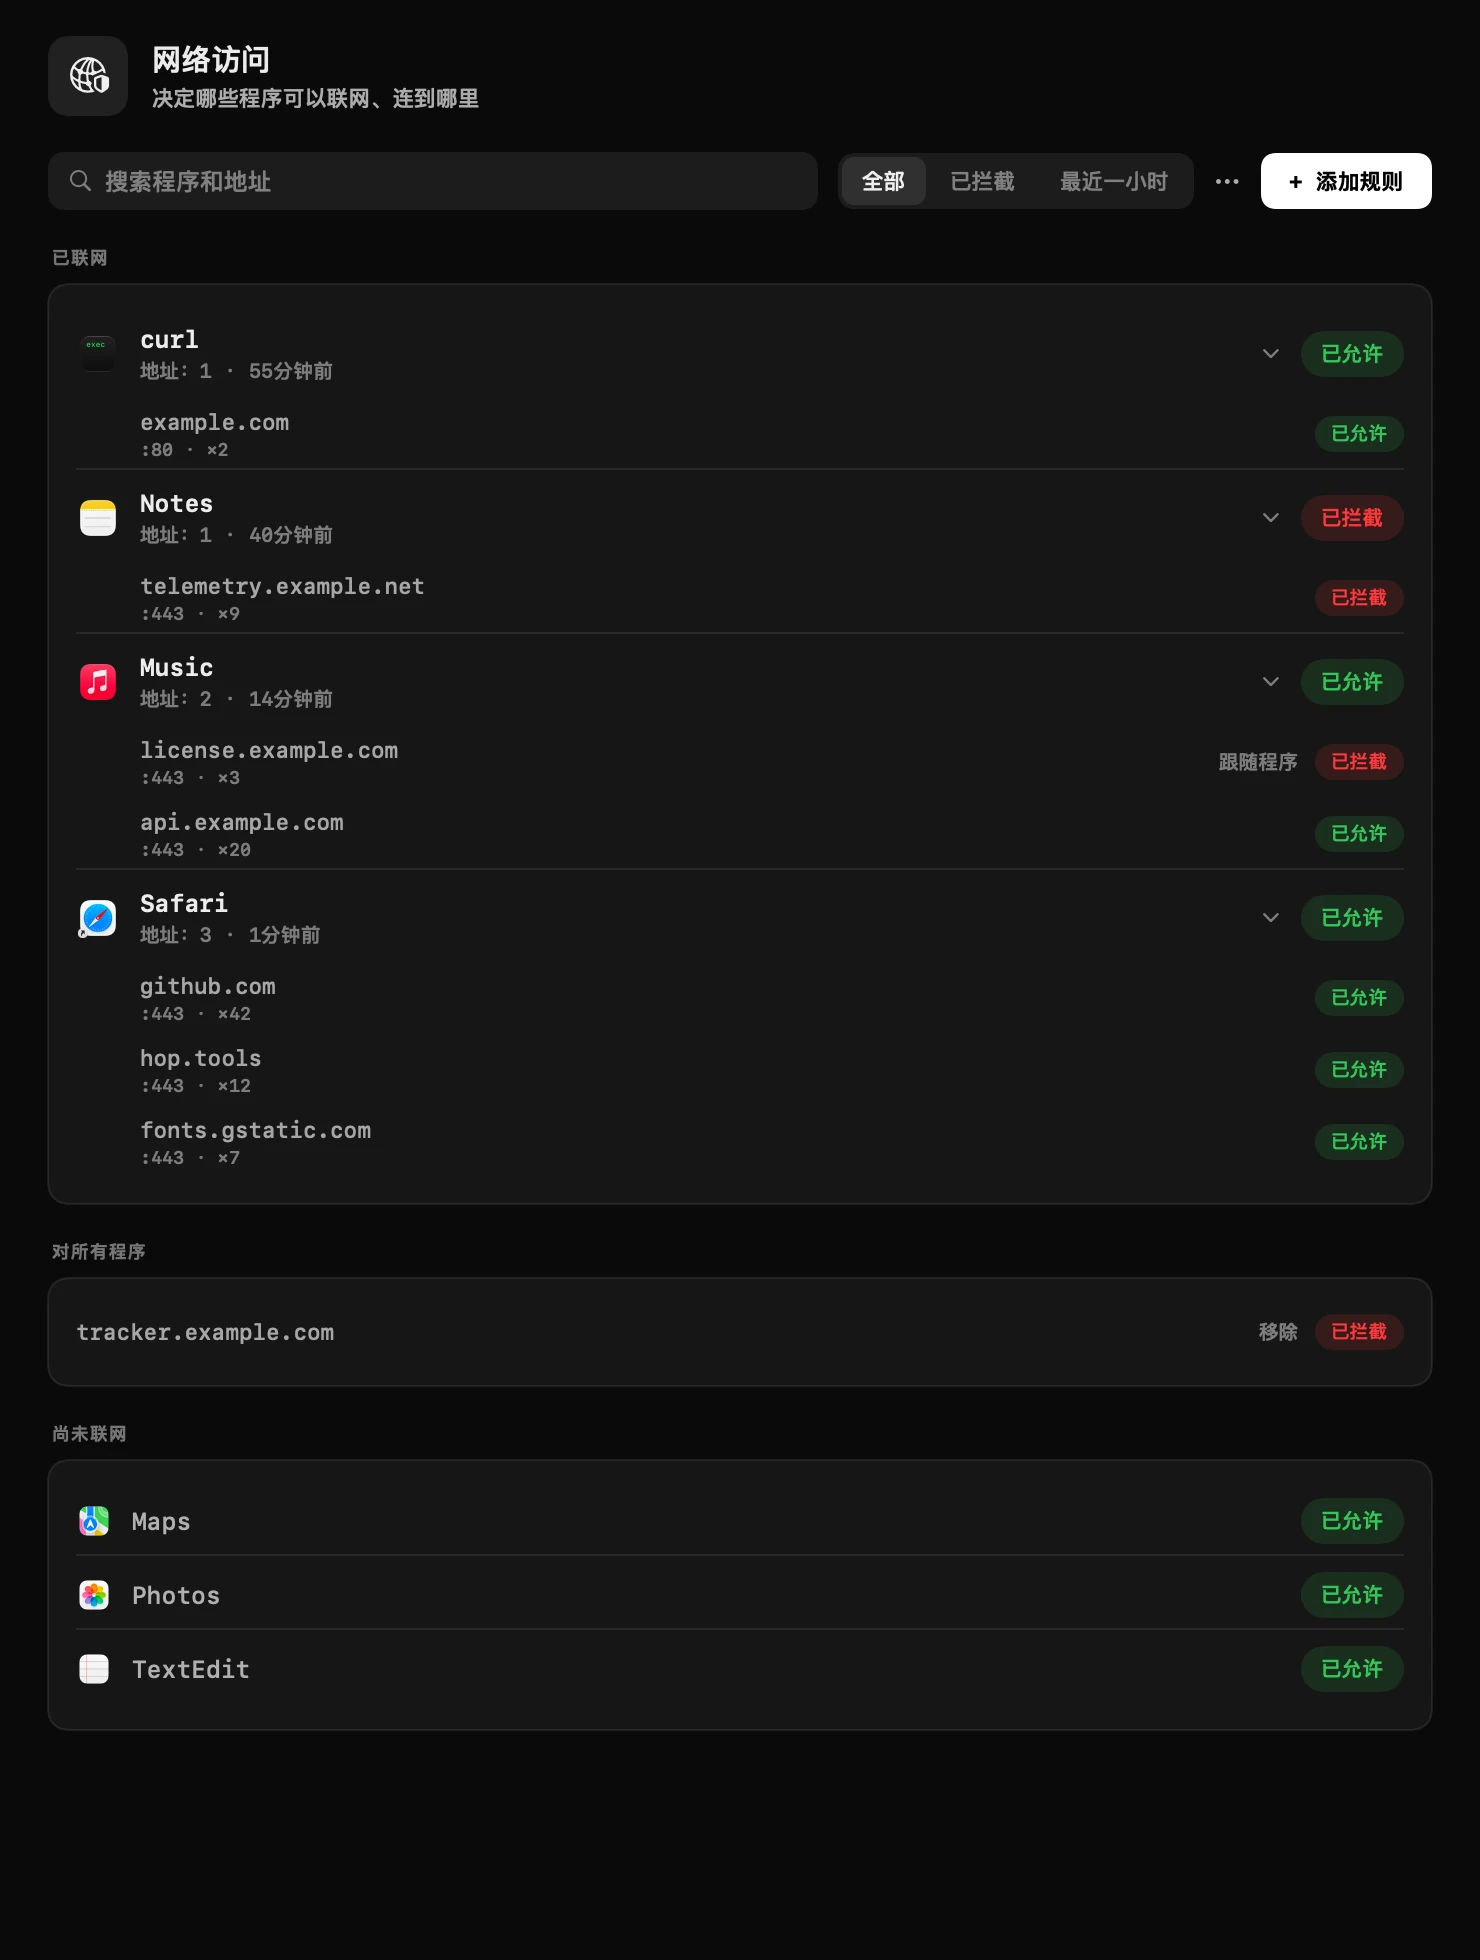
- 程序开关 – 完全切断一个程序的网络,或重新放行。
- 地址开关 – 为某个程序拦截或允许一台服务器,例如许可证验证,其余流量照常通过。地址规则优先于程序开关。
- 添加规则 – 在程序第一次联网之前就设好规则:从列表或应用程序文件夹选择程序,填写地址,留空则作用于整个程序。
- 限制 – hop 拦截的是整台服务器,而不是其中某个页面:加密连接内部什么也看不到,hop 也不解密任何内容。
- 第一次使用时,macOS 会请你在系统设置中允许 hop 的网络过滤器。如果过滤器停止运行,网络仍然可用:在它恢复之前不会拦截任何连接。
- 从文件载入规则 – ⋯ 菜单可载入地址列表(每行一个,或 hosts 文件),并为所有程序拦截这些地址;每行也可以写明程序:
com.example.app license.example.com。同一菜单还能把规则存为文件。
设置
- 询问新连接
- 没有规则覆盖的连接会在屏幕右上角等待你的回答,最多 30 秒;没有回答则放行